快科技7月21日消息,Linux内核项目组7月19日在安全公告页面一口气发布了431个新的CVE漏洞编号及对应公告。
次日,团队又补充发布了9个,使得这批漏洞公告在短短24小时内合计达到了惊人的440个。
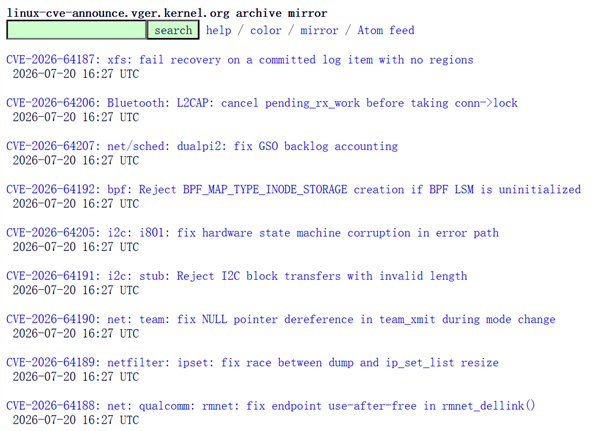
这是Linux内核历史上单日发布CVE数量最多的一次,打破了所有历史纪录。2024年全年Linux内核CVE总数为4,451个,而此次24小时内发布的440个已接近全年总量的十分之一。
这批漏洞覆盖了多种高危类型。其中CVE-2026-53362是一个新的frag变种漏洞,攻击者可利用它在RHEL等系统上进行权限提升或容器逃逸。
CVE-2026-53383涉及ksmbd内核SMB服务的会话校验及越界读取问题。CVE-2026-63801是TIPC相关的释放后使用漏洞。CVE-2026-63794则是KVM/SEV的页面溢出和缓冲区校验问题。
这批漏洞涵盖了多种高危类型,包括提权、容器逃逸、越界读取和释放后使用。
如此庞大的漏洞数量被曝光,AI功不可没。人工智能的漏洞检测效率正在秒杀人类安全研究员,过去一段时间很多知名项目被曝出的高危漏洞都是由AI模型发掘的。
AI能够不知疲倦地扫描代码库,其速度和覆盖范围远超传统人工审计。
尽管440这个数字令人震惊,但Linux用户无需恐慌。正常来说,漏洞公告发布的同时意味着漏洞已经完成修复或正在修复中。
这440个漏洞里大多数在公布前就已经完成修复并合并到内核稳定版中。对于普通用户而言,只需将内核升级到最新版即可。
【本文结束】如需转载请务必注明出处:快科技
责任编辑:红茶
新浪科技公众号
“掌”握科技鲜闻 (微信搜索techsina或扫描左侧二维码关注)