原标题:沈昌祥:落实网络安全等保新标准 开创可信计算3.0时代
C114讯 12月14日消息(乐思)今日,第三届INSEC WORLD 成都•世界信息安全大会召开。中央网信办专家咨询委员会顾问、中国工程院院士沈昌祥指出,近期宣扬的零信任架构,缺少科学原理支撑,不符合我国法律、战略和制度要求推广安全可信的网络产品和服务的规定。因此,我们一定要科学严谨分析研究,坚持自主创新,不能盲目跟风。
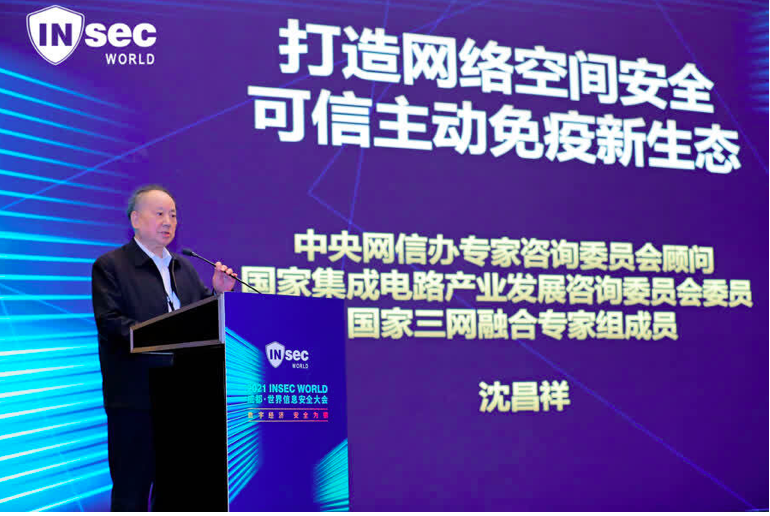
沈昌祥建议,我们要抢占核心技术制高点,摆脱受制于人。等级保护是科学合理的、经过实际科学验证的。《国家中长期科学技术发展(2006~2020年)》明确提出“以发展高可信网络为重点,开发网络安全技术及相关产品,建立网络安全技术保障体系”。可信计算已经广泛应用于国家重要信息系统,如:增值税防伪、彩票防伪、二代居民身份证安全系统、中央电视台全数字化可信制播环境建设、国家电网电力数字化调度系统安全防护建设。
迄今为止,我国实施等级保护制度已经长达二十多年,在各行各业为我国重要信息系统的安全保驾护航。进入等级保护2.0时代后,新标准将云计算、移动互联网、物联网和工控等采用可信计算3.0作为核心要求,筑牢网络安全防线。
2020年10月28日,国家等级保护2.0与可信计算3.0攻关示范基地成立揭牌。经过20多年的发展,我国可信计算已形成完整的产业体系。通过将可信免疫系统植入CPU或者增加免疫系统模块来构建免疫系统;其他老式机器则可以通过嵌入式可信芯片及可信根来实现。
据沈昌祥介绍,等级保护标准可信计算要求主要分四个等级:
一级:所有计算节点都应基于可信根实现开机到操作系统启动的可信验证。二级:所有计算节点都应基于可信根实现开机到操作系统启动,再到应用程序启动的可信验证,并将验证结果形成审计纪录。
三级:所有计算节点都应基于可信根实现开机到操作系统启动,再到应用程序启动的可信验证,并在应用程序的关键执行环节对其执行环境进行可信验证,并在应用程序的关键之行环节对其执行环境进行可信验证,主动抵御入侵行为,并将验证结果形成审计纪录,送到管理中心。
四级:所有计算节点都应基于可信计算技术实现开机到操作系统启动,再到应用程序启动的可信验证,并在应用程序的所有执行环节对其执行环境进行可信验证,主动抵御入侵行为。并将验证结果形成审计纪录,送到管理中心,进行动态关联感知,形成实时的态势。
“掌”握科技鲜闻 (微信搜索techsina或扫描左侧二维码关注)